
Коротко
Главный ответ
В докладе на Securika 2025 Дмитрий Шипелов (ААМ Системз) представил обзор архитектур СКУД: централизованной, многоуровневой, распределённой, кластерной, гибридной, смешанной и филиальной. Для каждой топологии описаны особенности, преимущества и недостатки. Сделан вывод об отсутствии универсального решения и необходимости выбора на основе параметров объекта, требований к отказоустойчивости и бюджета.
Главное из материала
Основные выводы
- Нет универсальной архитектуры СКУД — выбор зависит от конкретных задач и параметров объекта.
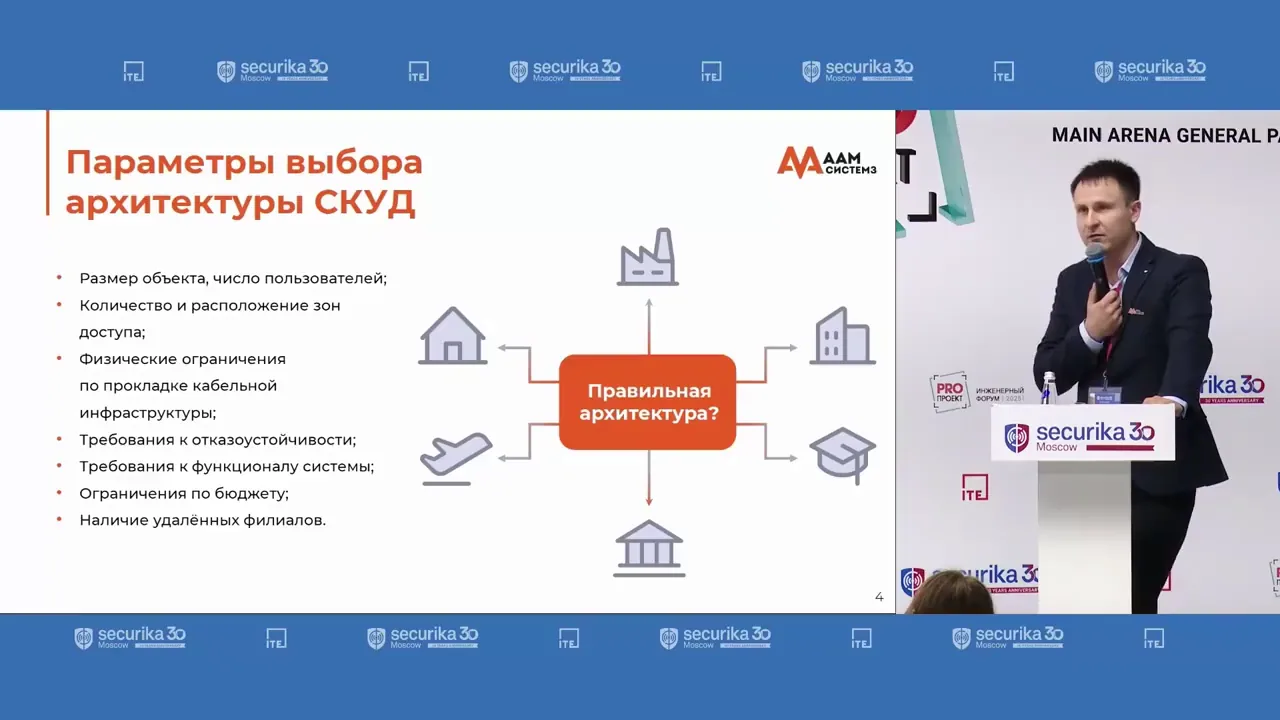
- Ключевые параметры при выборе архитектуры: размер объекта, количество дверей и пользователей, их расположение, требования к отказоустойчивости, бюджет.
- Централизованная СКУД дешевле, но неавтономна; многоуровневая и распределённая обеспечивают автономность, но имеют ограничения по глобальным функциям.
- Кластерная архитектура обеспечивает наивысшую отказоустойчивость и мгновенную синхронизацию данных за счёт виртуального кольца.
- Для крупных распределённых объектов применяются гибридные, смешанные и филиальные архитектуры, позволяющие сочетать разные топологии.
Введение и важность выбора архитектуры СКУД
Докладчик: Дмитрий Шипелов, технический директор ААМ Системз. Компания работает 30 лет, предлагает комплексные решения. Заказчику нужно готовое решение, закрывающее конкретную проблему. Выбор топологии и архитектуры СКУД требует основательного подхода.
Параметры объекта, влияющие на выбор архитектуры
Размер объекта: количество дверей, пользователей, их расположение. Требования к отказоустойчивости: регламенты, законы, нежелательность несанкционированного доступа. Бюджет: качественно, функционально и недорого одновременно не бывает. Наличие филиальной сети: распределённые объекты, управление из единого центра.
Обзор архитектур СКУД
Централизованная СКУД: один контроллер, интерфейсные модули по RS485, дешевизна, но нет автономности. Многоуровневая СКУД: ведущий контроллер и ведомые полноценные контроллеры по RS485, отказоустойчивость, автономность, экономия на кабеле. Распределённая СКУД: все контроллеры по Ethernet к серверу, автономность, но нет глобальных функций (антипассбек).
Кластерная СКУД: контроллеры по Ethernet, взаимодействуют peer-to-peer, виртуальное кольцо, наивысшая отказоустойчивость, мгновенная синхронизация. Гибридная СКУД: сочетание кластерной и многоуровневой, применяется при неоднородности объекта и ограничениях по Ethernet. Смешанная СКУД: комбинация различных архитектур для сложных объектов. Филиальная СКУД: распределённые филиалы, работающие автономно, с единой картотекой, отчётностью, управлением оборудованием.
Особенности крупных систем
Крупные системы: тысячи считывателей, десятки тысяч пользователей, сотни контроллеров. Проблема: возможная перегрузка от событий. Решения: многосерверные структуры, приоритезация сообщений, оптимизация программного кода.
Филиальная СКУД
Филиалы должны работать автономно при плохих или отсутствующих каналах связи. Четыре кита: общая система отчётов, общая картотека, унифицированные права доступа, удалённое управление оборудованием. При восстановлении связи данные синхронизируются.
Заключение и ответы на вопросы
Нет готовых решений и отраслевых шаблонов, нужно искать баланс между деньгами, надёжностью и здравым смыслом. Компания всегда задаёт вопросы для формирования правильного ТЗ. Наиболее популярны многоуровневая и кластерная архитектуры. СКУД — консервативная тема, новые архитектуры формируются 5-10 лет на основе IT-технологий. Оборудование производится в России. В кластерной архитектуре контроллеры соединяются по TCP/IP. Wi-Fi и беспроводные технологии для СКУД оцениваются скептически из-за возможности глушения.
Практика
Чек-лист по материалу
- Определите размер объекта: количество дверей, пользователей, их расположение.
- Выясните требования к отказоустойчивости: регламенты, законы, критичность несанкционированного доступа.
- Уточните бюджет заказчика.
- Проверьте наличие филиальной сети и необходимость централизованного управления.
- Оцените возможность прокладки Ethernet до каждого контроллера.
- Рассмотрите необходимость глобальных функций (антипассбек, разблокировка при пожаре).
- Для крупных систем предусмотрите многосерверность, приоритезацию сообщений, оптимизацию ПО.
- При выборе беспроводных решений оцените риски глушения и категорию объекта.
Справка
Термины из видео
- СКУД
- Система контроля и управления доступом.
- Централизованная СКУД
- Архитектура, в которой управление доступом осуществляется через один центральный контроллер, а интерфейсные модули не имеют собственной логики и памяти.
- Многоуровневая СКУД
- Архитектура, в которой центральный контроллер управляет ведомыми контроллерами, подключёнными по RS485; ведомые контроллеры имеют память и логику и могут работать автономно.
- Распределённая СКУД
- Архитектура, в которой все контроллеры подключаются к серверу по Ethernet и работают автономно, но не взаимодействуют между собой.
- Кластерная СКУД
- Архитектура, в которой контроллеры соединяются по Ethernet и взаимодействуют peer-to-peer, образуя виртуальное кольцо для мгновенной передачи событий и повышения отказоустойчивости.
- Гибридная СКУД
- Архитектура, сочетающая кластерный и многоуровневый сегменты для объектов с неоднородной инфраструктурой.
- Смешанная СКУД
- Архитектура, использующая комбинацию различных топологий (централизованной, многоуровневой, кластерной и т.д.) для сложных объектов.
- Филиальная СКУД
- Архитектура для распределённых объектов, обеспечивающая автономную работу филиалов с единой картотекой, отчётностью и централизованным управлением.
- Интерфейсные модули
- Устройства, не имеющие собственной памяти и логики, подключаемые к центральному контроллеру по RS485.
- RS485
- Последовательный интерфейс для передачи данных, часто используемый для подключения устройств в СКУД.
- Ethernet
- Технология проводной сети для передачи данных, используемая для подключения контроллеров к серверу.
- Антипассбек
- Функция контроля повторного входа, предотвращающая передачу пропуска другому лицу.
Первоисточник
Проверьте контекст в оригинале: статья подготовлена на основе видео. Как подготовлены материалы.
Войдите или зарегистрируйтесь — после входа изображение станет кликабельным.
Нашли ошибку?
Сообщите, что нужно проверить. Контакты указывать не требуется.