Коротко
Главный ответ
Веб-делегирование в Sigur позволяет передать принятие решения о доступе сторонней системе, например, 1С:Фитнес. При этом СКУД не ведет базу пользователей, а отвечает только за аппаратную часть. Настройка включает добавление точек доступа в Sigur, указание параметров сервера 1С и настройку в 1С.
Главное из материала
Основные выводы
- Веб-делегирование передает решение о доступе сторонней системе, СКУД не ведет базу пользователей.
- СКУД отвечает только за аппаратную часть: взаимодействие с турникетами и т.п.
- Настройка включает добавление точек доступа в Sigur, указание параметров сервера 1С, настройку в 1С.
- Правила доступа в 1С привязаны к типу услуги (например, абонементу), а не к конкретным клиентам.
- Возможна настройка доступа по двум признакам: карта плюс лицо, с автоматической передачей данных из 1С в Sigur.
Введение в веб-делегирование
Веб-делегирование представляет собой механизм, который позволяет передать принятие решения о предоставлении доступа сторонней системе. Это означает, что система контроля и управления доступом (СКУД) не выполняет функции авторизации самостоятельно, а полагается на внешний сервис, который определяет, разрешить ли проход через конкретную точку доступа.
В такой архитектуре СКУД не ведет собственную базу пользователей, включая персональные данные и коды карт. Вместо этого она отвечает только за аппаратную часть взаимодействия с точками доступа: управление замками, считывателями и другими исполнительными устройствами. Таким образом, все решения о доступе принимаются удаленно, что позволяет интегрировать СКУД с внешними системами, например, с системами управления персоналом или гостевыми сервисами.
Подготовка Sigur
Для реализации веб-делегирования необходимо предварительно настроить систему Sigur. В первую очередь требуется добавить и настроить точки доступа в программном обеспечении Sigur. Это делается на вкладке оборудования, где администратор может управлять всеми подключенными устройствами.
При добавлении точки доступа необходимо указать ее название, интерфейс связи (например, Ethernet или RS-485), модель контроллера, а также адрес или серийный номер устройства. Эти параметры позволяют системе Sigur корректно взаимодействовать с аппаратурой и обеспечивать передачу данных о событиях доступа. После настройки точек доступа система готова к интеграции с внешним сервисом через веб-делегирование.
Настройка веб-делегирования в Sigur
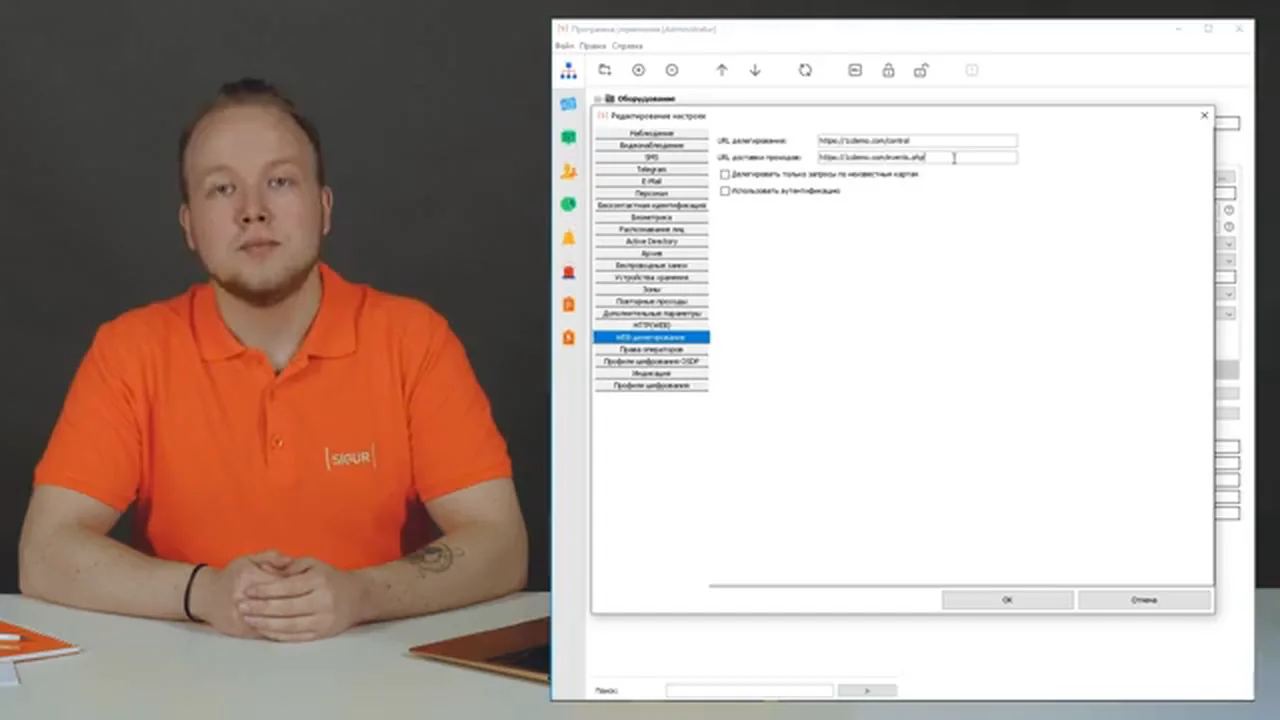
Для начала настройки веб-делегирования в Sigur необходимо открыть меню «Файл» -> «Настройки» -> «Веб-делегирование». В открывшемся окне следует указать URL делегирования — адрес, на который будет отправляться информация о запросе на проход. Также нужно указать URL доставки проходов — адрес, куда будет отправляться информация о совершенном проходе.
Рекомендуется включить аутентификацию и ввести логин и пароль. Это обеспечит безопасность обмена данными между системами. После заполнения всех полей необходимо сохранить настройки.
Таким образом, веб-делегирование позволяет Sigur передавать данные о событиях в 1С:Фитнес, что является основой для интеграции систем.
Настройка в 1С:Фитнес
В 1С:Фитнес необходимо добавить оборудование Sigur и привязать его к точкам прохода. Это делается в справочнике оборудования, где указывается тип устройства и его параметры. После добавления оборудования его нужно связать с конкретными точками прохода, через которые будут проходить клиенты.
Правила доступа в 1С привязаны к типу услуги, например, к абонементу. Это означает, что доступ клиента в клуб определяется его абонементом, и при проходе через точку Sigur система проверяет, есть ли у клиента действующий абонемент соответствующего типа.
Детальная настройка 1С Fitness выполняется разработчиком или партнерами, так как требует специфических знаний и может включать настройку обмена данными, прав доступа и других параметров. Поэтому для полной интеграции рекомендуется обращаться к специалистам.
Работа системы
При попытке прохода сотрудника через точку доступа Sigur формирует запрос авторизации и передает его в 1С. Этот запрос содержит идентификационные данные, необходимые для проверки прав доступа.
1С, получив запрос, анализирует информацию о сотруднике и принимает решение о предоставлении доступа. Ответ отправляется обратно в Sigur, после чего Sigur, если ответ положительный, открывает точку доступа и переходит в режим ожидания прохода.
После того как сотрудник проходит через открытую точку, Sigur фиксирует успешное прохождение и отправляет подтверждение в 1С. Это позволяет 1С вести учет фактического времени прохода и использовать эти данные для дальнейшей обработки.
Дополнительные возможности и требования
Система поддерживает возможность доступа по двум признакам: карта плюс лицо. Для реализации этого сценария необходима передача информации о сотрудниках и их фотографий из 1С в Sigur, чтобы система могла выполнять распознавание лиц.
Для корректной работы всей системы требуется стабильная связь между серверами 1С и Sigur. Кроме того, сервер Sigur должен постоянно поддерживать связь с контроллерами, управляющими точками доступа, чтобы обеспечить своевременную обработку запросов и передачу команд.
Практика
Чек-лист по материалу
- Добавить и настроить точки доступа в ПО Sigur.
- Указать параметры сервера 1С в настройках веб-делегирования (URL делегирования и URL доставки проходов).
- Включить аутентификацию и ввести логин/пароль для безопасного подключения.
- В программе 1С добавить оборудование Sigur и привязать его к точкам прохода.
- Внести информацию о посетителях и назначить им режимы доступа в 1С.
- Убедиться в стабильной связи между серверами и контроллерами.
Справка
Термины из видео
- Веб-делегирование
- Протокол интеграции, позволяющий передать принятие решения о доступе сторонней системе.
- СКУД
- Система контроля и управления доступом.
- Точка доступа
- Устройство (например, турникет), через которое осуществляется проход.
- URL делегирования
- Адрес, куда отправляется информация о запросе на доступ.
- URL доставки проходов
- Адрес, куда отправляется информация о совершенном проходе.
- Аутентификация
- Процесс проверки подлинности, здесь - для безопасного подключения.
Первоисточник
Проверьте контекст в оригинале
Статья подготовлена на основе видео.
Войдите или зарегистрируйтесь — после входа изображение станет кликабельным.