Коротко
Главный ответ
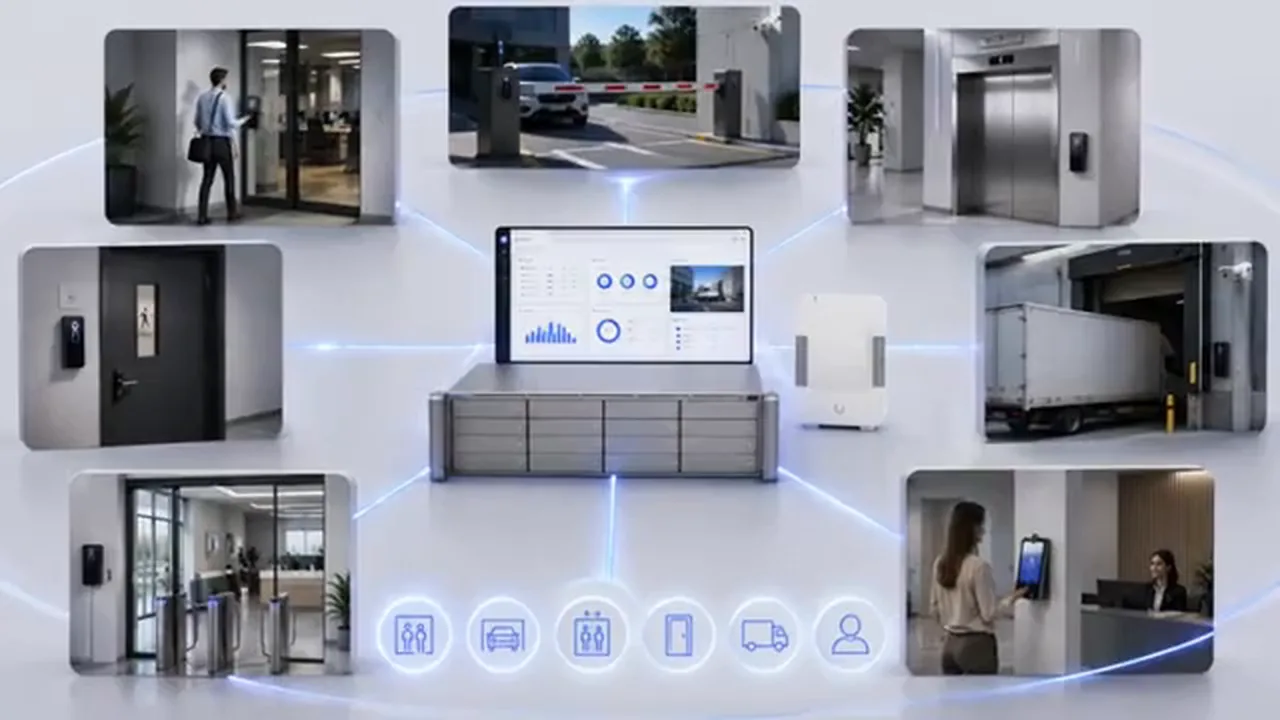
Для офиса на 10–100 сотрудников оптимальна сетевая СКУД с центральным сервером, которая обеспечивает централизованное управление правами, журналирование событий и интеграцию с кадровыми процессами. Ключевые этапы: планирование зон доступа, выбор сетевой архитектуры с UPS, настройка ролей и журналов, обслуживание с запасом на масштабирование.
Главное из материала
Основные выводы
- Сетевая архитектура СКУД предпочтительнее автономной: она избавляет от ручного перепрограммирования и упрощает администрирование.
- Правильное зонирование офиса (общая зона, серверная, бухгалтерия) — фундамент всей системы.
- Для головных входов обязателен UPS, чтобы доступ не пропадал при скачках напряжения.
- Бесконтактные карты — оптимальный выбор для офиса до 100 человек; биометрию стоит применять только для критичных зон.
- Интеграция СКУД с HR-процессами (onboarding/offboarding) минимизирует человеческий фактор и риски.
- Закладывайте запас по емкости контроллеров, чтобы масштабирование проходило без замены оборудования.
Планирование стратегии доступа
Первый шаг при проектировании системы контроля доступа – определение зон с разными уровнями доступа. Например, общее пространство офиса открыто всем сотрудникам в рабочее время, в то время как серверная доступна только ИТ-специалистам круглосуточно. Такое логическое разделение офиса на зоны является фундаментом всей архитектуры, поскольку оно определяет, где и какие устройства будут установлены, а также какие правила доступа будут применяться.
Чёткое определение зон позволяет избежать излишних затрат и упрощает дальнейшее администрирование. Например, для общей зоны достаточно простого считывателя и замка, а для серверной потребуется более строгая аутентификация и, возможно, дополнительные меры безопасности. Планирование стратегии доступа – это не просто техническое решение, а организационное, которое влияет на все последующие этапы.
Выбор архитектуры и оборудования
После определения зон необходимо выбрать архитектуру системы. Автономная система дешевле, но требует ручного перепрограммирования каждой двери при изменениях, что создаёт административные проблемы. Эксперты рекомендуют сетевой подход с центральным сервером, который позволяет управлять всеми точками доступа из единого интерфейса, избегая хаоса. Сетевая архитектура также упрощает интеграцию с другими системами безопасности и обеспечивает централизованное ведение журналов событий.
Стандартная точка прохода включает контроллер, считыватель, исполнительное устройство (замок), датчики состояния двери и кнопку выхода. Для головных входов обязателен источник бесперебойного питания (UPS), чтобы доступ не пропадал при скачках напряжения. Для офиса до 100 человек оптимальны бесконтактные карты или брелоки: их легко выдавать, менять и блокировать. Для критичных зон, таких как серверная или бухгалтерия, рекомендуется использовать биометрию (отпечатки пальцев), так как она обеспечивает более высокий уровень идентификации и исключает передачу карт другим лицам.
Управление правами и журналами
Система контроля и управления доступом должна работать в унисон с кадровыми процессами предприятия. Это означает, что при найме нового сотрудника необходимо быстро выдать ему карту доступа, при повышении – оперативно обновить его права, а при увольнении – мгновенно заблокировать карту, чтобы предотвратить несанкционированный доступ. Такая синхронизация обеспечивает актуальность прав доступа в любой момент времени и снижает риски, связанные с человеческим фактором.
Журнал событий СКУД фиксирует все перемещения сотрудников и попытки доступа. Это позволяет анализировать инциденты, например, попытки проникновения в защищенную зону. Для эффективного использования журналов важно заранее определить, кто отвечает за их мониторинг: системный администратор или служба безопасности. Четкое распределение ответственности гарантирует своевременное выявление и реагирование на подозрительную активность.
Обслуживание и масштабирование
При проектировании СКУД не следует строить систему впритык к текущим потребностям. Необходимо закладывать запас по емкости контроллеров, чтобы система могла без проблем обслуживать растущее число сотрудников и точек доступа. Это позволит избежать дорогостоящей модернизации в будущем и обеспечит стабильную работу системы на протяжении длительного времени.
Внедрение СКУД рекомендуется проводить поэтапно. Сначала следует реализовать базовый контур: обеспечить работоспособность системы, настроить роли и права, а также механизмы блокировки. После этого можно переходить к более сложным интеграциям, таким как видеонаблюдение или интеграция с кадровыми программами. Такой подход снижает риски на начальных этапах и позволяет постепенно наращивать функциональность.
Правильно спроектированная и внедренная СКУД минимизирует влияние человеческого фактора на безопасность и обеспечивает прозрачность всех событий, связанных с доступом. Это повышает общий уровень защищенности объекта и упрощает контроль за соблюдением режима.
Практика
Чек-лист по материалу
- Определите зоны доступа и уровни прав для каждой категории сотрудников.
- Выберите сетевую архитектуру с центральным сервером.
- Установите контроллеры, считыватели, замки, датчики состояния дверей и кнопки выхода.
- Обеспечьте бесперебойное питание (UPS) для головных входов.
- Выберите идентификаторы: бесконтактные карты или брелоки для большинства, биометрию для критичных зон.
- Настройте интеграцию с HR-процессами: автоматическая выдача и блокировка карт.
- Настройте журналы событий и назначьте ответственного за мониторинг.
- Заложите запас по емкости контроллеров для будущего расширения.
- Внедряйте поэтапно: сначала базовый контур, затем дополнительные интеграции.
Справка
Термины из видео
- СКУД
- Система контроля и управления доступом — комплекс технических средств, контролирующих проход людей в определенные зоны.
- Контроллер
- Устройство, являющееся 'мозгом' точки прохода: обрабатывает данные со считывателя и управляет замком.
- Считыватель
- Устройство для чтения идентификатора (карты, брелока, биометрии).
- Исполнительное устройство
- Замок или другое устройство, которое физически блокирует/разблокирует дверь.
- Датчик состояния двери
- Устройство, определяющее, открыта дверь или закрыта, и передающее эту информацию в систему.
- Кнопка выхода
- Кнопка, позволяющая свободно покинуть помещение изнутри.
- UPS (ИБП)
- Источник бесперебойного питания — устройство, обеспечивающее питание оборудования при отключении электроэнергии.
- Бесконтактная карта
- Идентификатор, который считывается на расстоянии, обычно по радиочастотной технологии.
- Брелок
- Небольшой идентификатор в виде брелока, аналогичный бесконтактной карте.
- Биометрия
- Идентификация по биологическим признакам (отпечатки пальцев, лицо и т.д.).
- Журнал событий
- Лог, в котором фиксируются все события доступа: кто, когда и куда прошел.
- Onboarding/Offboarding
- Процессы приема и увольнения сотрудников, включающие выдачу и отзыв прав доступа.
Первоисточник
Нашли ошибку?
Напишите, какой фрагмент нужно проверить. Сообщение получит администрация сайта.
Указать на ошибкуОставить замечание через сайт
Эта форма сохраняет замечание в админке сайта, без отправки письма.
Обсуждение статьи
Вопросы по материалу и опыт читателей — на форуме SEC.RU.