
Коротко
Материал посвящён подбору контроллеров и программного обеспечения для средних и крупных систем контроля доступа. Отмечается, что небольшие и средние объекты обычно сосредоточены в одной локации, поэтому им подходит централизованная архитектура, тогда как крупные предприятия нередко распределены по городам и странам, и для них предлагается распределённая архитектура.
Суть материала
При выборе контроллера для средних и крупных объектов автор предлагает прежде всего учитывать несколько моментов. Контроллер, по его мнению, обязательно должен быть сетевым (IP), а также желательна поддержка современных протоколов, включая IP V6 и SNMP, для работы в ИТ-инфраструктуре компании. Кроме того, число сотрудников, которое контроллер способен обслуживать, и объём событий, сохраняемых в его памяти, должны отвечать потребностям объекта. Важно обратить внимание и на количество точек доступа и подключаемых считывателей.
Автор считает, что контроллер должен допускать подключение модулей расширения, особенно в крупной системе. Это, по его словам, помогает снизить стоимость и создавать обособленные защищённые сегменты. Если контроллер теряет связь с сервером, подключённая к нему ветка сохраняет запрограммированную логику. В пример он приводит запрет повторного прохода на проходной с несколькими турникетами: при отдельном контроллере на каждый турникет после потери связи с сервером эта функция не сможет работать, а если проходную обслуживает один контроллер, логика сохранится.
К основным средствам безопасности в крупных системах автор относит защищённые технологии идентификации: карты с защитой от клонирования, биометрию, устойчивую к муляжам, и подобные средства, которые сильно затрудняют или исключают несанкционированный доступ. Дополнительными он называет шифрование при передаче данных на всех линиях связи для предотвращения высокотехнологичного взлома; например, между считывателем и контроллером можно применять OSDPv2, а между контроллером и сервером — AES-256.
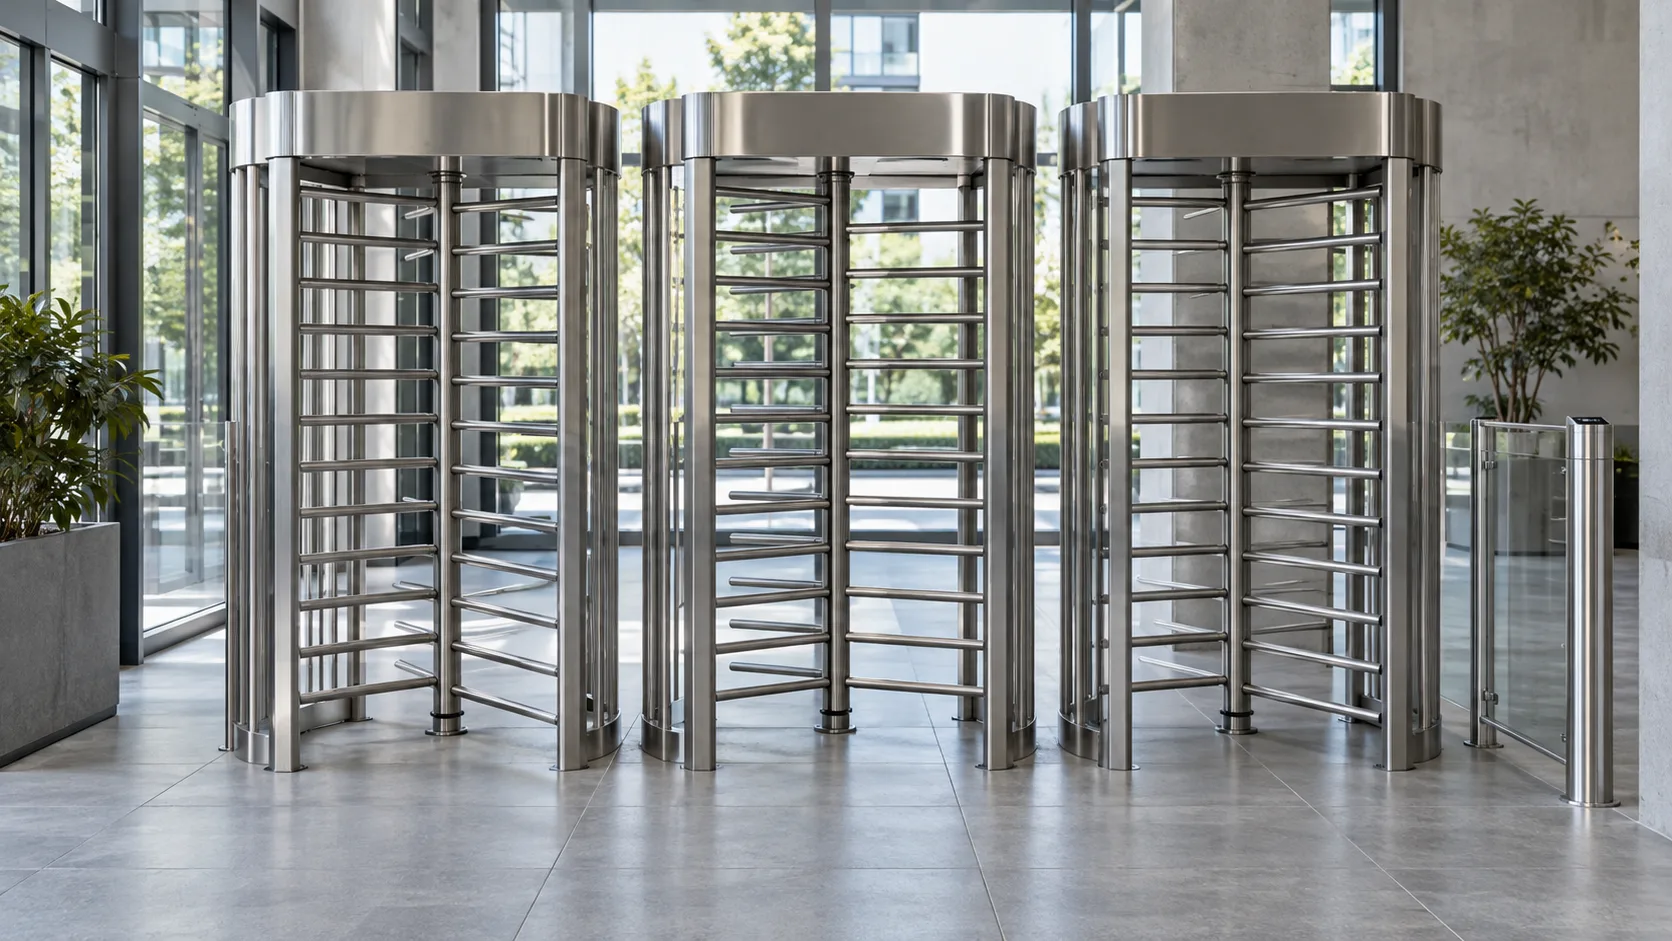
Там, где нужна повышенная безопасность, автор указывает на более сложные исполнительные устройства: замки многоточечного запирания, полноростовые турникеты или шлюзы. Производители, по его замечанию, постоянно совершенствуют конструкции и материалы для повышения безопасности и надёжности. Он рекомендует выбирать устройства проверенных производителей, которые действительно обеспечивают заявленные в документации характеристики. При выборе модели он советует смотреть на наработку на отказ, поскольку крупные объекты предполагают активную эксплуатацию исполнительных устройств.
Первоисточник
Для полного контекста обратитесь к оригинальному материалу.
Войдите или зарегистрируйтесь — после входа изображение станет ссылкой.
Нашли ошибку?
Напишите, какой фрагмент нужно проверить. Сообщение получит администрация сайта.
Указать на ошибкуОставить замечание через сайт
Эта форма сохраняет замечание в админке сайта, без отправки письма.