
Коротко
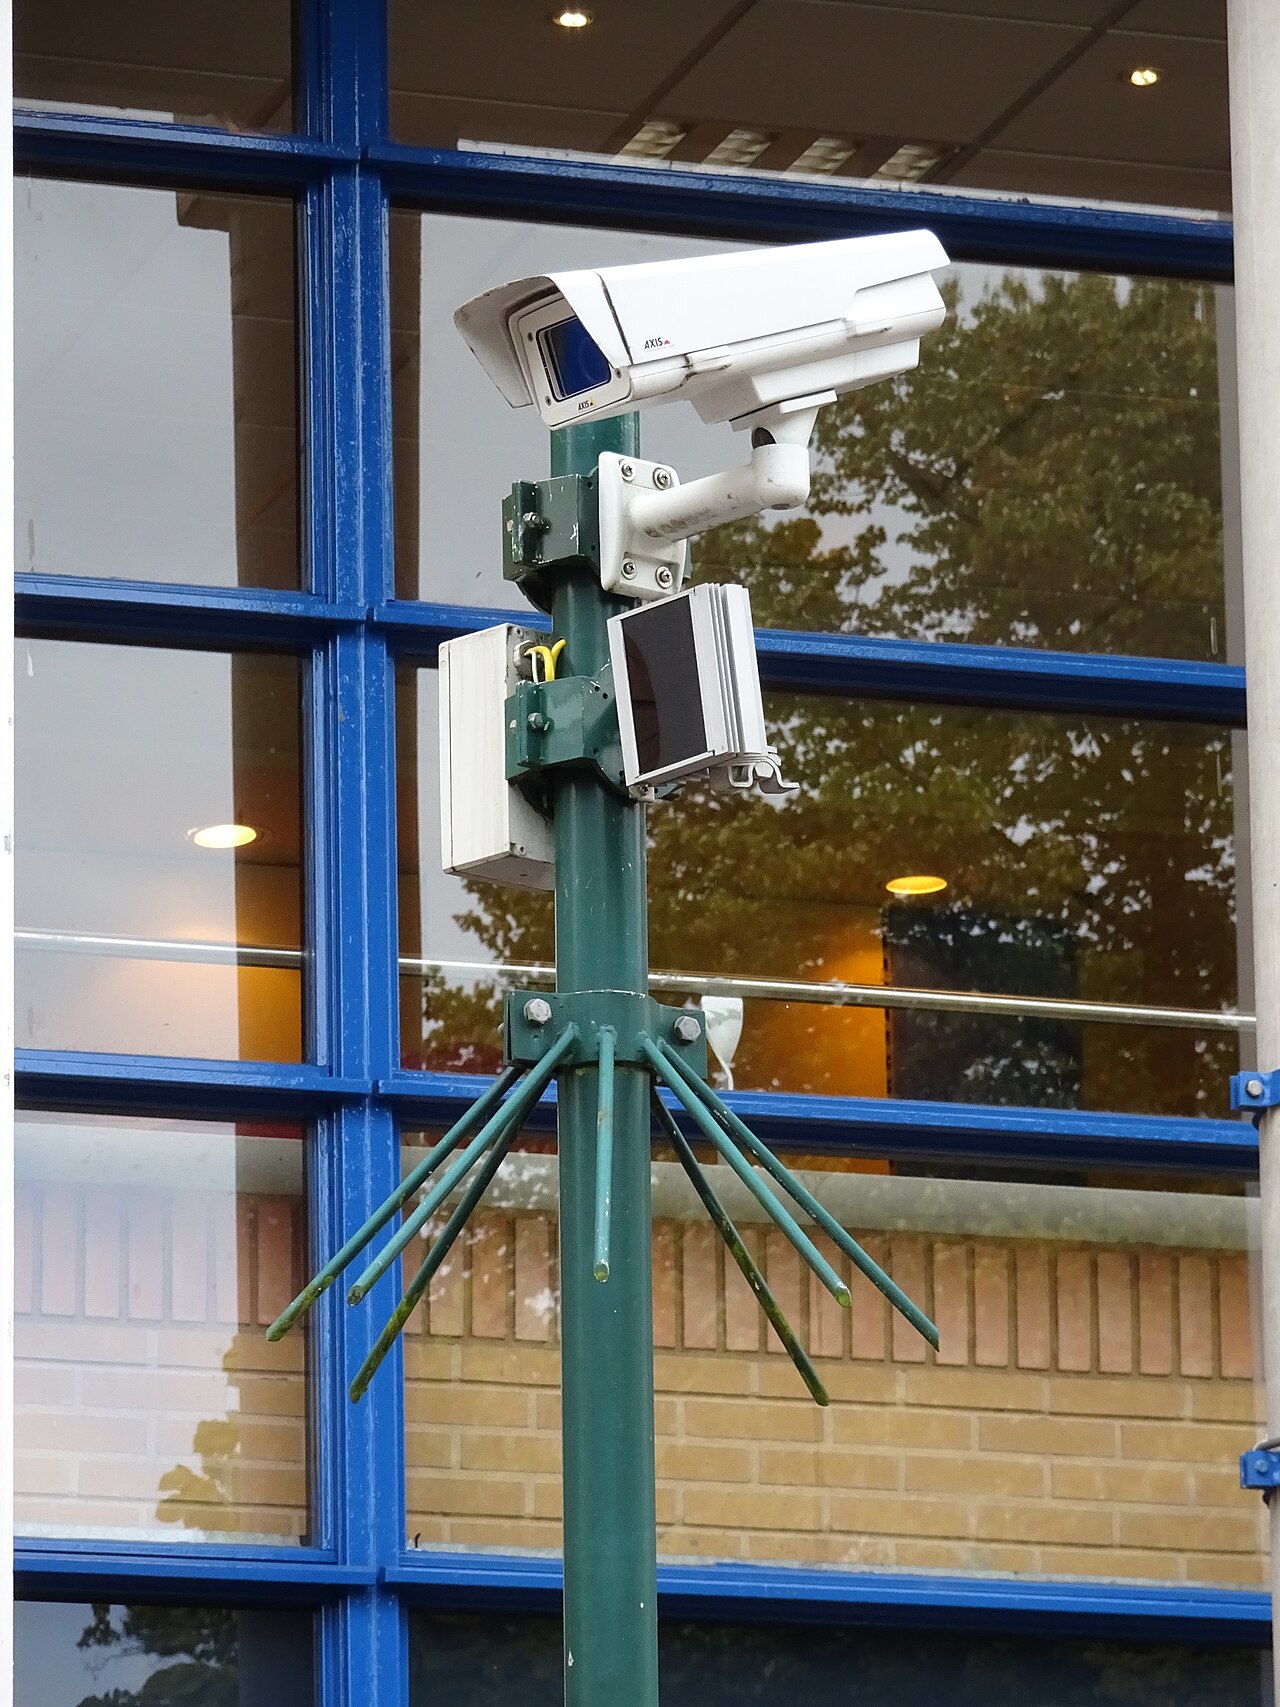
Сетевые камеры оказываются под угрозой хакерских атак. По мнению ряда опытных экспертов, IP-технике ещё предстоит долгий путь, чтобы по надёжности сравняться с аналоговым оборудованием; ключевое значение имеет накопление опыта эксплуатации. Беглый обзор компонентов IP-видеонаблюдения показал: при злом или профинансированном извне умысле вывести сетевую камеру из строя вполне возможно.
Суть материала
В личном общении выяснилось: Х обнаружил, что некоторые IP-видеосистемы надёжно работают лишь в относительно комфортной сетевой среде, а при «недружелюбности» окружения у систем и устройств появляются провалы «зрения», «памяти» и подобные. Он задался вопросом, что будет при окончательном «озверении» среды, и решил намеренно «бомбардировать» видеоохранную IP-сеть провоцирующими сбои данными. Позже возникла идея робота-хакера — прибора, автоматически проверяющего камеры, серверы и системы на устойчивость к набору внешних сетевых воздействий. К идее вернулись в начале 2008-го, когда Х систематизировал накопленные образцы пакетов для «обстрела».
Источник тестовых сигналов назвали NetCamCrasher: это аппаратное сетевое устройство со специализированным авторским софтом, управляемое через встроенный USB-порт с компьютера. До удобного интерфейса руки не дошли, IP-адреса «целей» вводятся вручную. Цель эксперимента достигли: уязвимости найдены. Вера в рекламу пошатнулась — возможности для взлома есть, а как этого избежать, пусть думают производители «железа» и ПО. Разброс реакции компонентов удивил, легкость, с которой камеры «ложились» при интенсивном воздействии, разочаровала; «оглушить» более дорогие Axis оказалось сложнее, платформа Macintosh порадовала относительной стабильностью, а брешь в защите сервера Aviosys раздосадовала.
У видеосервера обнаружилась интересная особенность: обойдя с помощью UDP-пакета парольную защиту, удалось без труда задать устройству произвольный IP-адрес — это под силу хакеру со средним уровнем подготовки. Вызрело техзадание на коммерческую версию прибора: он предназначен для инсталляторов и относительно крупных конечных потребителей и позволит проверять системы, группы и отдельные единицы оборудования на устойчивость к обновляемому набору агрессивных действий; прошивки с вариантами тестов будут обновляться весь срок жизни прибора, возможны индивидуальные прошивки. Вопрос безопасности применения прибора требует дополнительной проверки: на первом этапе ни одно устройство не получило повреждений, мешающих восстановить работоспособность полной перезагрузкой, но гарантийные обязательства придётся разрабатывать с опытным юристом.
Первоисточник
Для полного контекста обратитесь к оригинальному материалу.
Войдите или зарегистрируйтесь — после входа изображение станет ссылкой.
Ещё по этой теме
Нашли ошибку?
Напишите, какой фрагмент нужно проверить. Сообщение получит администрация сайта.
Указать на ошибкуОставить замечание через сайт
Эта форма сохраняет замечание в админке сайта, без отправки письма.